# Session keys directement dans le panneau forgeron
**URL:** https://forum.duniter.org/t/session-keys-directement-dans-le-panneau-forgeron/12445
**Category:** Applications
**Tags:** duniter-panel
**Created:** [10 September 2024 16:06 UTC](https://forum.duniter.org/t/session-keys-directement-dans-le-panneau-forgeron/12445 "2024-09-10T16:06:04Z")
**Posts on this page:** 5
**Page:** 1
### Author:  [@HugoTrentesaux](https://forum.duniter.org/u/HugoTrentesaux)
#### Post date: [10 September 2024 16:06 UTC](https://forum.duniter.org/t/session-keys-directement-dans-le-panneau-forgeron/12445/1 "2024-09-10T16:06:04Z")
Grâce à une contribution de @1000i100 le 25 juillet sur duniter-panel, il est maintenant possible de publier ses session keys directement dans l’outil sans recourir à gcli.
Pour cela, il faut se rendre sur sa page forgeron :
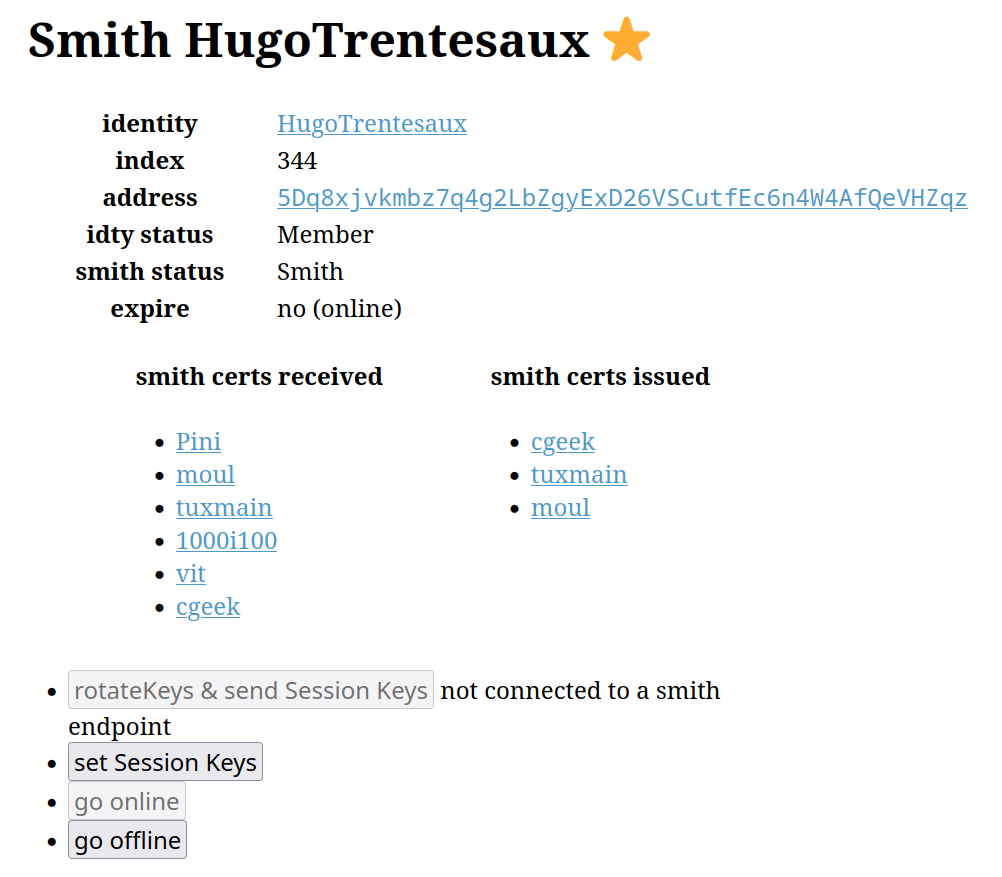
Là, duniter-panel détecte que je ne suis pas connecté à mon nœud forgeron, il faut donc que je fasse **un pont `ssh`** pour lui permettre de me connecter en localhost :
```auto
ssh -NL 9999:localhost:9944 trentesaux
```
Ici `9999` est le port local et `9944` est le port distant. Je peux ensuite me connecter en allant dans les paramètres :
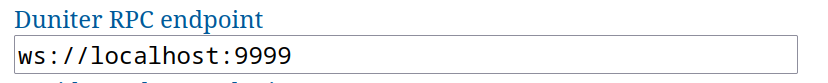
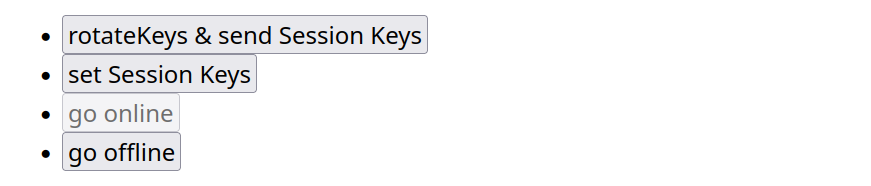
Si je retourne sur ma page forgeron, je vois que la fonction rotateKeys est disponible :
Il ne me reste alors plus qu’à copier les nouvelles clés de sessions générées sur le nœud :
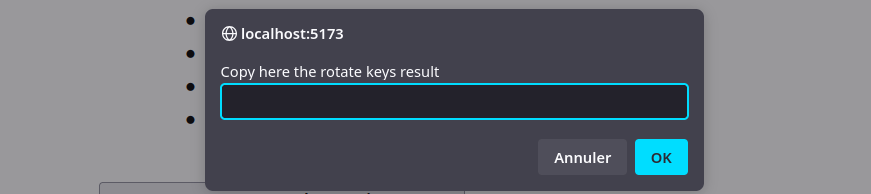
Le nœud a les clés privées, et on a publié les clés publiques forgeron, on peut donc faire `go_online()` et attendre deux sessions pour commencer à calculer des blocs 🙂
---
### Author:  [@BulmAnanaBelle](https://forum.duniter.org/u/BulmAnanaBelle)
#### Post date: [30 September 2024 19:08 UTC](https://forum.duniter.org/t/session-keys-directement-dans-le-panneau-forgeron/12445/2 "2024-09-30T19:08:46Z")

Mon noeud est sous [Docker/Portainer](https://forum.duniter.org/t/install-duniter-v2s-sur-docker-sous-openmediavault-7-avec-omv-extras-omv-ompose/12467/17) et mon réseau ci-dessus… là je ne comprends pas ce que je dois mettre pour demander les clés.
J’avais mis ça en Custom sur [Polkadot/Substrate Portal](https://polkadot.js.org/apps/?rpc=wss://ws.bulmagdev.sleoconnect.fr/ws#/explorer)
wss://ws.bulmagdev.sleoconnect.fr/ws
ça fonctionnait avant de changer la config compose du docker pour mettre smith au lieu de mirror
je suis paumée maintenant
---
### Author:  [@vit](https://forum.duniter.org/u/vit)
#### Post date: [21 November 2024 16:23 UTC](https://forum.duniter.org/t/session-keys-directement-dans-le-panneau-forgeron/12445/3 "2024-11-21T16:23:59Z")
> [@HugoTrentesaux](#):
>
> Là, duniter-panel détecte que je ne suis pas connecté à mon nœud forgeron, il faut donc que je fasse **un pont `ssh`** pour lui permettre de me connecter en localhost :
Pour détecter que le nœud connecté expose l’API unsafe, je galère moi…
[EDIT]
J’ai trouvé `babe_epochAuthorship` qui est une commande _read_ inoffensive qui renvoie une erreur si on n’est pas en accès local. Mais si tu as mieux je suis preneur.
Comment a fait @1000i100 ?
---
### Author:  [@HugoTrentesaux](https://forum.duniter.org/u/HugoTrentesaux)
#### Post date: [21 November 2024 22:54 UTC](https://forum.duniter.org/t/session-keys-directement-dans-le-panneau-forgeron/12445/4 "2024-11-21T22:54:21Z")
> [@vit](#):
>
> Comment a fait @1000i100 ?
Comme ça : [src/views/SmithItem.vue · master · Hugo Trentesaux / duniter-vue · GitLab](https://git.duniter.org/HugoTrentesaux/duniter-vue/-/blob/master/src/views/SmithItem.vue?ref_type=heads#L67)
---
### Author:  [@vit](https://forum.duniter.org/u/vit)
#### Post date: [23 November 2024 15:44 UTC](https://forum.duniter.org/t/session-keys-directement-dans-le-panneau-forgeron/12445/5 "2024-11-23T15:44:51Z")
Merci !
Mon problème était de ne pas exposer l’API RPC unsafe au lancement du nœud de test. Il faut ajouter la variable d’environnement adéquate :
`docker run -p 9944:9944 -e DUNITER_VALIDATOR=true duniter/duniter-v2s-gdev`
Pour tester si l’API unsafe est exposée, je reste sur la commande `babe_epochAuthorship` que je trouve plus simple puisque sans paramètre.