Bonjour à toutes et à tous,
Merci de garder ce message confidentiel jusqu’au déploiement du correctif.
Depuis notre découverte du fork v1, nous avons contacté les utilisateurs espagnols concernés pour leur expliquer que ce fork constitue une monnaie distincte de la Ğ1. Merci à Paola et vjrj pour leur aide dans ces échanges.
À la suite de ces explications, certains utilisateurs espagnols ont décidé de révoquer leur identité sur ce fork v1. Ils ont également modifié leur profil pour afficher « Ceci n’est pas ma Ğ1 », afin de signaler clairement qu’ils n’utilisent pas cette monnaie.
Le problème
Duniter v2 accepte encore les documents de révocation v1. Un document publié pour révoquer une identité sur ce fork peut donc aussi permettre de révoquer l’identité correspondante sur la Ğ1 v2, si la clé signataire y est toujours autorisée à révoquer cette identité.
Les utilisateurs concernés peuvent ainsi perdre leur identité sur la Ğ1 alors qu’ils souhaitaient uniquement quitter le fork v1, sans avoir consenti à une révocation en v2.
Nous n’avons pas réussi à entrer en contact avec le développeur de ce fork. Les documents de révocation publiés sur son réseau lui sont accessibles, comme à toute personne qui les collecte. Il n’est donc pas nécessaire d’obtenir les clés privées des utilisateurs pour exploiter ce problème.
Cette vulnérabilité n’a pas encore été exploitée, mais elle peut l’être à tout moment par n’importe qui. Le risque justifie un correctif urgent.
Le correctif
J’ai préparé un runtime hotfix 1101, au-dessus de 1100, qui désactive l’acceptation des documents de révocation v1 dans Duniter v2.
À ma connaissance, aucune application n’utilise actuellement cette fonctionnalité. Les révocations v2 restent disponibles et ne sont pas affectées. Le correctif conserve également les noms onchain, les mécanismes de révocation automatique et les structures de stockage. Il ne nécessite aucune migration.
Les WASM G1 et GTest ont été compilés avec srtool, puis leurs upgrades ont été validés par gouvernance sur des forks locaux : rejet des documents v1, fonctionnement des révocations v2 et poursuite de l’exécution des blocs.
Publication privée pour vérification
Les sources et les artefacts sont maintenant disponibles dans le dépôt privé duniter-v2s-secufix-private.
Vous pouvez examiner les changements par rapport à la base g1-1100 :
Les releases ci-dessous contiennent les WASM, leurs hashes BLAKE2-256 et SHA-256, ainsi que les rapports srtool. Les fichiers publiés ont été téléchargés et comparés aux artefacts locaux. Leur accès nécessite une authentification.
Merci de vérifier les sources et de reproduire la compilation pour comparer les hashes avant de voter.
Appels à soumettre au vote
Les appels ci-dessous autorisent l’installation du WASM correspondant à son hash BLAKE2-256. Ils doivent être proposés au comité technique de chaque réseau avec un seuil d’au moins deux tiers de ses membres.
Pour vérifier les hash des deux runtime:
git clone git@git.duniter.org:nodes/rust/duniter-v2s-secufix-private.git
cd duniter-v2s-secufix-private
git fetch origin --tags
git checkout --detach runtime-g1-1101
git rev-parse HEAD
cargo xtask release runtime build g1
git checkout --detach runtime-gtest-1101
git rev-parse HEAD
cargo xtask release runtime build gtest
G1 — runtime 1101
Release privée G1 1101 · Télécharger le WASM G1
Appel à mettre au vote :
upgradeOrigin.dispatchAsRoot(
  system.authorizeUpgrade(
    codeHash: 0xa6c976a60da85916e313101d91a9ee227d0eed062d05847a65cd44a9e497df7a
  )
)
GTest — runtime 1101
Release privée GTest 1101 · Télécharger le WASM GTest
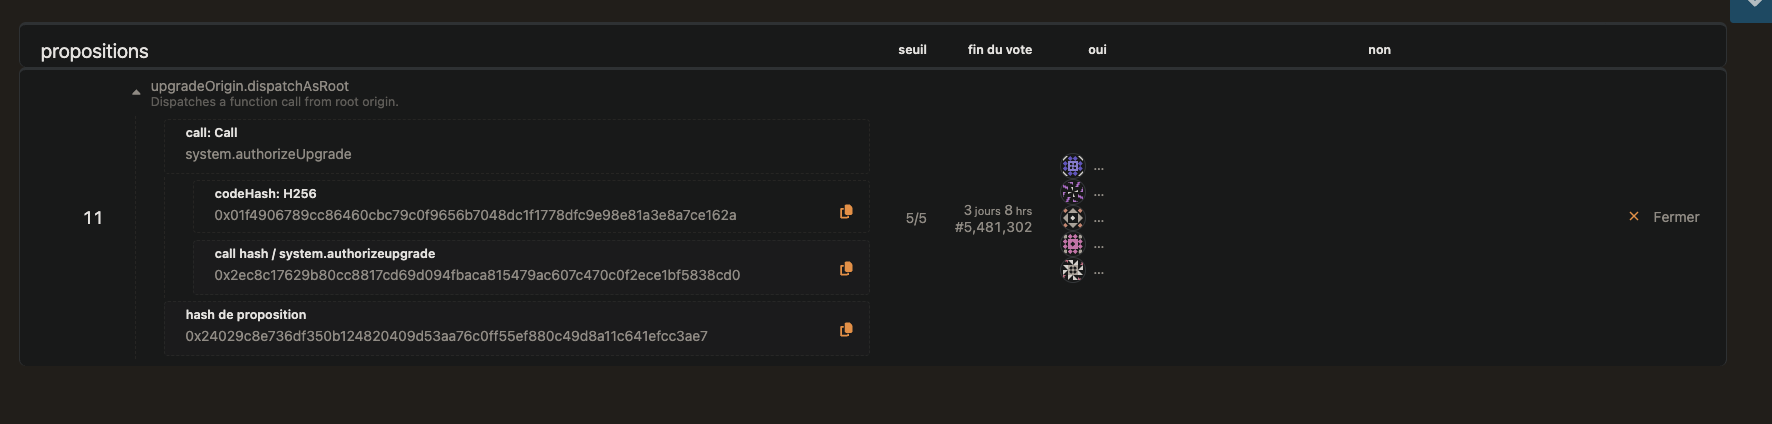
Appel à mettre au vote :
upgradeOrigin.dispatchAsRoot(
  system.authorizeUpgrade(
    codeHash: 0x01f4906789cc86460cbc79c0f9656b7048dc1f1778dfc9e98e81a3e8a7ce162a
  )
)
Après adoption de chaque autorisation, le WASM correspondant devra être fourni avec system.applyAuthorizedUpgrade(code: <octets du fichier WASM>) pour effectuer l’upgrade. Cet appel conserve les vérifications du nom du runtime et de l’augmentation de version.
@HugoTrentesaux @Moul @vit @poka @cgeek @tuxmain @1000i100 @aya Merci de vérifier les sources et les hashes avant de voter, et de conserver ces informations dans ce cercle privé jusqu’au déploiement du correctif.
Une fois le runtime upgrade appliqué sur les deux réseaux, je rendrais ce topic public pour la transparence.